Una variante del famigerato malware bancario Dridex ha messo gli occhi sul sistema operativo macOS di Apple utilizzando un metodo di infezione precedentemente non documentato, secondo le ultime ricerche.
Ha “adottato una nuova tecnica per consegnare documenti incorporati con macro dannose agli utenti senza dover fingere di essere fatture o altri file relativi all’attività”, ha affermato Armando Nathaniel Pedragoza, ricercatore di Trend Micro, in un rapporto tecnico.
Dridex , chiamato anche Bugat e Cridex, è un ladro di informazioni noto per raccogliere dati sensibili da macchine infette e fornire ed eseguire moduli dannosi. È attribuito a un gruppo di criminalità elettronica noto come Evil Corp (alias Indrik Spider).
Il malware è anche considerato un successore di Gameover Zeus , a sua volta il seguito di un altro trojan bancario chiamato Zeus. Le precedenti campagne Dridex rivolte a Windows hanno sfruttato i documenti Microsoft Excel abilitati per le macro inviati tramite e-mail di phishing per distribuire il payload.
Un’operazione delle forze dell’ordine orchestrata da Europa e Stati Uniti ha interrotto la botnet nell’ottobre 2015 e un cittadino moldavo di nome Andrey Ghinkul è stato arrestato per il suo ruolo di amministratore dell’operazione. Nel dicembre 2018, Ghinkul è stato condannato al tempo scontato da un tribunale federale degli Stati Uniti in seguito alla sua estradizione nel febbraio 2016.
Successivamente, nel dicembre 2019, il Dipartimento del Tesoro degli Stati Uniti ha imposto sanzioni contro Evil Corp e ha annunciato una taglia di 5 milioni di dollari contro due membri chiave Maksim Yakubets e Igor Turashev. Nonostante questi sforzi, Dridex ha continuato ad evolversi, dimostrandosi una minaccia resistente.
L’analisi di Trend Micro dei campioni Dridex coinvolge un file eseguibile Mach-O , il primo dei quali è stato inviato a VirusTotal nell’aprile 2019. Da allora, sono stati rilevati altri 67 artefatti in natura, alcuni fino a dicembre 2022.
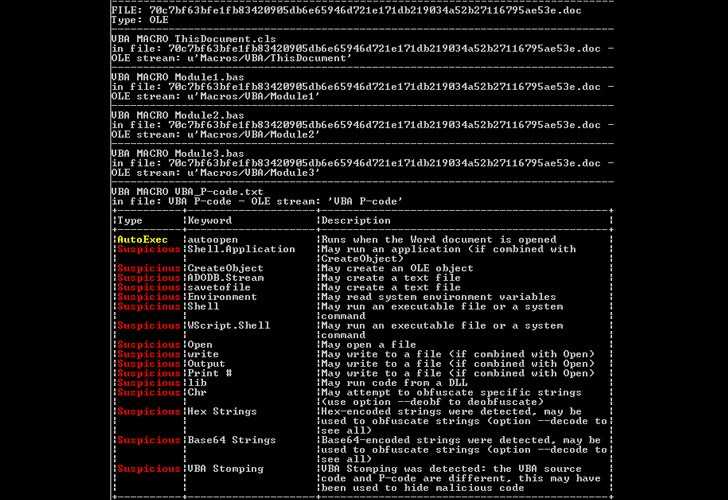
L’artefatto, da parte sua, contiene un documento incorporato dannoso – rilevato per la prima volta nel 2015 – che incorpora una macro di apertura automatica che viene eseguita automaticamente all’apertura di un documento di Word.
Inoltre, l’eseguibile Mach-O è progettato per cercare e sovrascrivere tutti i file “.doc” nella directory utente corrente (~/User/{nome utente}) con il codice macro dannoso copiato dal documento incorporato sotto forma di un codice esadecimale scarico.
“Mentre la funzione macro in Microsoft Word è disabilitata per impostazione predefinita, il malware sovrascriverà tutti i file del documento per l’utente corrente, inclusi i file puliti”, ha spiegato Pedragoza. “Ciò rende più difficile per l’utente determinare se il file è dannoso poiché non proviene da una fonte esterna.”
Le macro incluse nel documento sovrascritto sono progettate per contattare un server remoto per recuperare file aggiuntivi, che include un file eseguibile di Windows che non verrà eseguito in macOS, indicando che la catena di attacco potrebbe essere un work in progress. Il binario, a sua volta, tenta di scaricare il caricatore Dridex sulla macchina compromessa.
Mentre i documenti contenenti macro trappole esplosive vengono in genere consegnati tramite attacchi di ingegneria sociale, i risultati mostrano ancora una volta che la decisione di Microsoft di bloccare le macro per impostazione predefinita ha spinto gli attori delle minacce a perfezionare le loro tattiche e trovare metodi di accesso più efficienti.
“Attualmente, l’impatto sugli utenti macOS per questa variante di Dridex è ridotto al minimo poiché il payload è un file .EXE (e quindi non compatibile con gli ambienti macOS)”, ha affermato Trend Micro. “Tuttavia, sovrascrive ancora i file di documenti che ora sono i portatori delle macro dannose di Dridex.”