
C’è un bug di sicurezza che sta facendo tremare il mondo della tecnologia, e questa volta la soluzione non arriverà con il prossimo aggiornamento di iOS. I ricercatori di sicurezza della società Paradigm Shift hanno infatti reso pubblico “usbliter8”, un exploit che colpisce direttamente la SecureROM (o BootROM) di milioni di dispositivi Apple.
Trattandosi di un difetto hardware impresso direttamente nel silicio dei processori durante la produzione, il codice è immutabile. Significa che Apple non potrà mai rilasciare una patch software per correggerlo.
Quali sono i dispositivi a rischio?
Il problema risiede nei chip progettati da Cupertino qualche anno fa, ma ancora enormemente diffusi sul mercato dell’usato e nelle tasche di milioni di utenti. La vulnerabilità colpisce i processori A12 Bionic, A13 Bionic e i chip per indossabili S4 e S5.
L’elenco dei dispositivi coinvolti include:
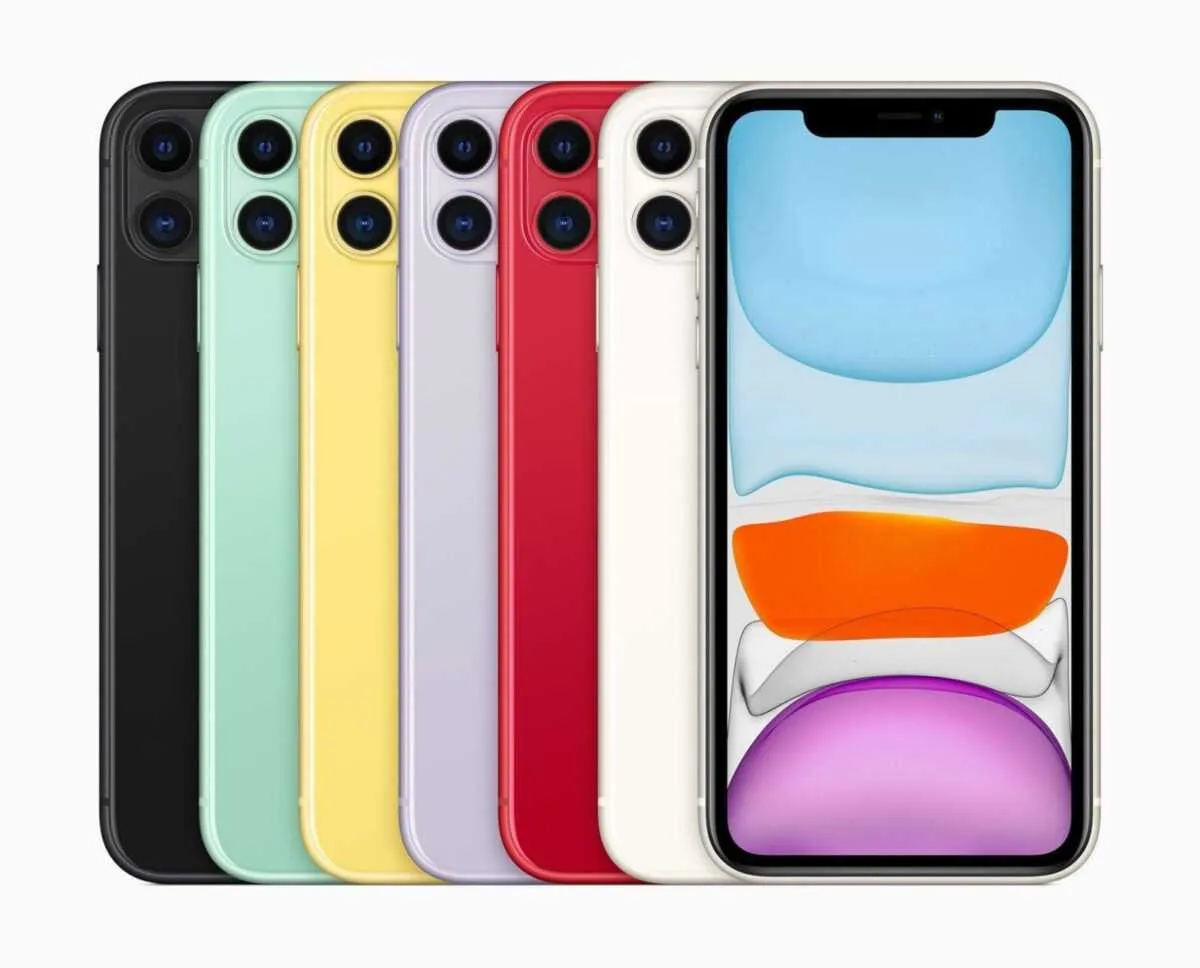
- iPhone: iPhone XS, XS Max, XR, iPhone 11, 11 Pro, 11 Pro Max e iPhone SE (seconda generazione).
- iPad: iPad 8ª e 9ª generazione, iPad Air 3, iPad mini 5 (e potenzialmente i modelli Pro con chip A12X/Z).
- Apple Watch & Altri: Apple Watch Series 4 e 5, Apple Watch SE (1ª gen), HomePod mini e Studio Display.
Come funziona l’exploit “usbliter8”?
Al centro del problema c’è un difetto logico nel controller USB (un componente fornito da Synopsys) utilizzato in quei processori. Quando il dispositivo si trova in modalità DFU (recupero), il controller gestisce i pacchetti di dati in arrivo.
I ricercatori hanno scoperto che inviando pacchetti USB più piccoli rispetto agli 8 byte standard, si genera un errore di “underflow” nella memoria. Questo permette di sovrascrivere la memoria protetta (SRAM) ed eseguire codice arbitrario con i massimi privilegi di sistema, aggirando completamente la catena di custodia e le firme digitali di Apple prima ancora che il sistema operativo iOS venga caricato.
La differenza con i chip più recenti: Nei processori dall’A14 Bionic in poi (da iPhone 12 a seguire), Apple ha configurato correttamente i registri di isolamento (DART), impedendo al controller USB di scrivere fuori dai propri spazi e disinnescando di fatto questa minaccia.
Dobbiamo preoccuparci?
Sì e no. L’exploit è di livello estremamente profondo, ma presenta un enorme limite pratico: non può essere eseguito da remoto.
Un hacker non può infettare l’iPhone tramite un link o un SMS. Per attivare usbliter8 serve:
- Il possesso fisico del dispositivo.
- Il collegamento fisico tramite cavo USB a un hardware specifico (come un microcontrollore Raspberry Pi Pico 2).
Inoltre, i ricercatori hanno confermato che l’exploit non colpisce direttamente il Secure Enclave (SEP), il coprocessore isolato che custodisce le password, i dati biometrici del Face ID e la crittografia dei file utente. I dati personali rimangono quindi protetti dalla crittografia standard di Apple, a meno che non vengano scoperte ulteriori vulnerabilità a cascata.
Chi rischia di più e cosa fare
Questo genere di vulnerabilità “unpatchable” (non correggibili) è l’asso nella manica di agenzie governative, forze dell’ordine e aziende di cyber-forense, che sfruttano questi bug per sbloccare o ispezionare i telefoni sequestrati o rubati.
Per l’utente comune il rischio reale è basso, ma l’esistenza stessa del bug riduce la sicurezza a lungo termine di questi dispositivi. Come confermato dagli stessi esperti di Paradigm Shift, per chi necessita di una sicurezza assoluta ed è esposto a rischi di spionaggio o furto mirato, l’unica vera contromisura è una sola: passare a un hardware più recente (da iPhone 12 in su).