
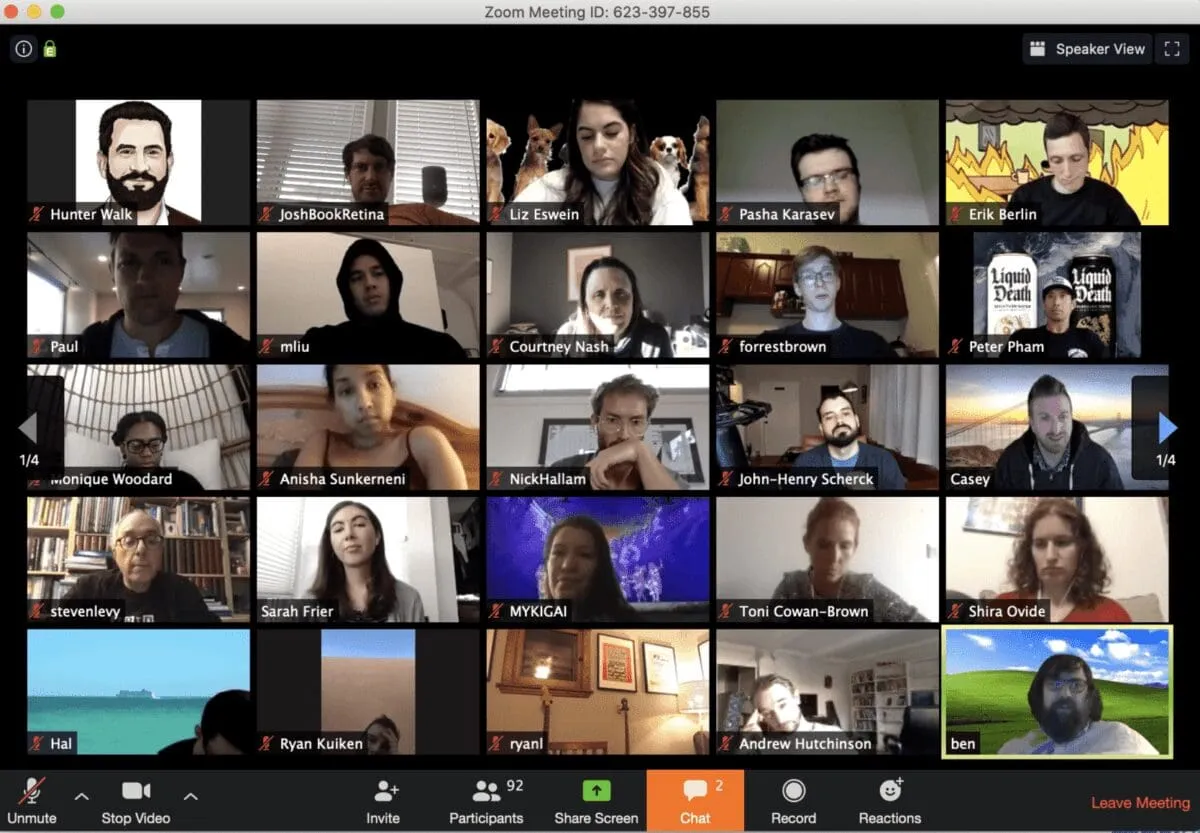
Gli esperti di protezione dei dati affermano che, nonostante le promesse di alto profilo della gestione di Zoom di smettere di tracciare i suoi utenti e crittografare le sue chiamate end-to-end, Zoom non sarà ancora esemplare in termini di privacy. Questo perché il servizio di videoconferenza violerebbe il Regolamento generale sulla protezione dei dati (GDPR) perché trasferirebbe informazioni personali negli Stati Uniti.
I dati dei dipendenti pubblici e dei partecipanti alle chiamate esterne sono a rischio di sorveglianza di massa negli Stati Uniti, ha avvertito il responsabile della protezione dei dati di Amburgo Ulrich Kühn. Di recente, il regolatore tedesco ha anche attaccato WhatsApp per la raccolta dei dati degli utenti, ritenuta illegale .
ZOOM NON RISPETTEREBBE LA TUA PRIVACY
Il Commissario per la protezione dei dati e la libertà di informazione di Amburgo non è l’unico ad aver messo in guardia gli utenti sulla sicurezza dei dati personali su Zoom. La Cnil, infatti, aveva già chiamato a non utilizzare strumenti come Zoom in ambito educativo .
Anche Zoom ha dovuto affrontare la giustizia all’inizio di questo mese a seguito di un’azione collettiva contro di lui . Secondo quanto riferito, Zoom ha ingannato i suoi utenti per anni sul suo servizio rivendicando la crittografia end-to-end e ora sta affrontando una multa di $ 85 milioni. Nonostante una versione 5.0 di Zoom che rafforzasse la sicurezza della conversazione , la crittografia end-to-end non era ancora in vigore.
Ulrich Kühn ha definito “incomprensibile” il fatto che la Cancelleria del Senato continui a infrangere la legislazione europea per utilizzare Zoom. Anziché utilizzare il servizio di videoconferenza, il Commissario per la protezione dei dati e la libertà di informazione di Amburgo consiglia all’ente regionale di utilizzare il fornitore di servizi IT centrale Dataport. Quest’ultimo offrirebbe altre soluzioni, come quelle utilizzate con successo nello Schleswig-Holstein.
Fonte: HmbBfDI









