
L’infrastruttura digitale dell’Unione Europea finisce nel mirino dei cyber-criminali. Oltre 350 GB di dati sottratti da un ambiente cloud AWS: documenti interni, contratti ed email ora rischiano la pubblicazione integrale.
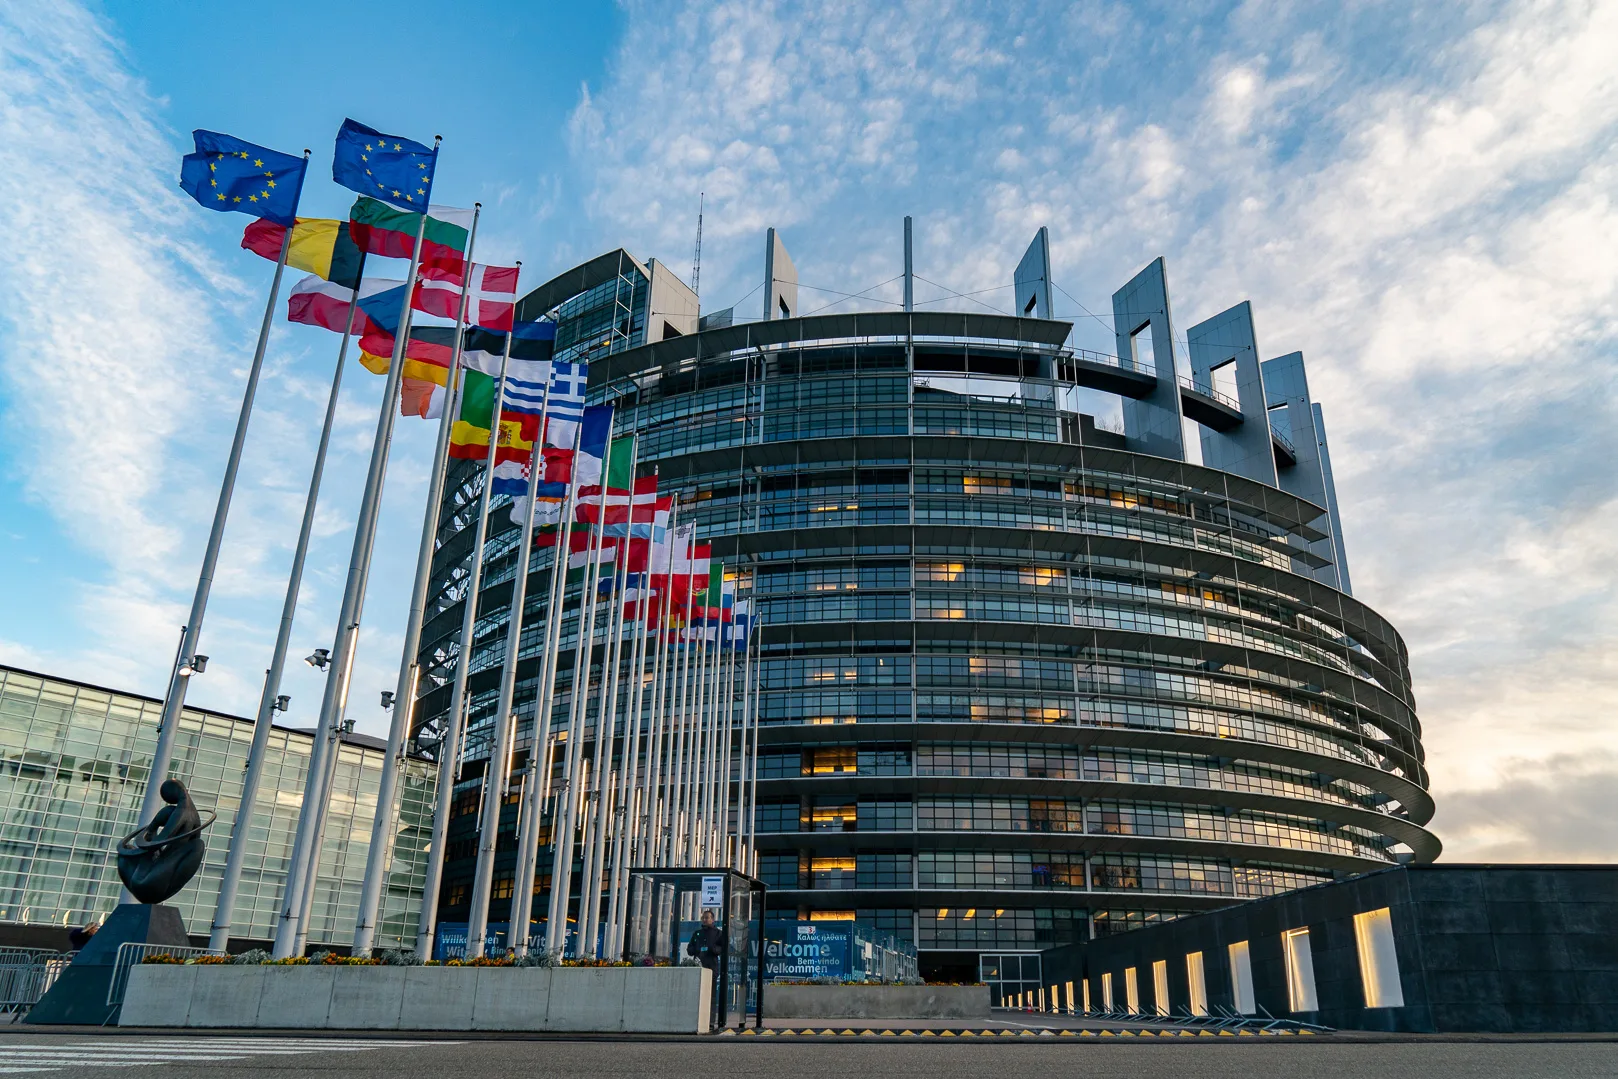
BRUXELLES – La notizia, emersa nei primi giorni di aprile 2026, segna uno dei punti più bassi per la sicurezza informatica delle istituzioni europee. Quello che inizialmente sembrava un incidente circoscritto si è trasformato in un data breach di proporzioni massicce: il gruppo hacker ShinyHunters ha rivendicato il furto di oltre 350 gigabyte di dati appartenenti alla Commissione Europea.
La dinamica: non una falla, ma una gestione fallace
Secondo quanto ricostruito dal CERT-UE (Computer Emergency Response Team), l’intrusione è avvenuta lo scorso 24 marzo 2026. Contrariamente alle prime ipotesi, non si è trattato di una vulnerabilità tecnica strutturale di Amazon Web Services (AWS), il colosso che ospita parte dell’infrastruttura cloud dell’UE. AWS ha infatti chiarito che i propri sistemi sono integri: il punto d’ingresso sarebbe stato una compromissione delle credenziali di accesso o una gestione errata dei permessi di configurazione.
L’attacco ha colpito l’ambiente che ospita la piattaforma web istituzionale europa.eu, ma l’effetto domino ha coinvolto circa 42 dispositivi interni e ben 29 enti dell’Unione che condividevano i medesimi servizi di hosting.
Cosa è stato rubato?
La refurtiva digitale è estremamente sensibile. ShinyHunters ha già iniziato a pubblicare prove del materiale sottratto sul proprio sito di leak nel dark web. Il bottino includerebbe:
- Database completi di utenti e servizi.
- Documenti confidenziali e contratti legali.
- Corrispondenza interna via email tra funzionari.
La Commissione ha cercato di rassicurare l’opinione pubblica affermando che i “sistemi interni più critici” non sono stati toccati, ma la portata del furto mette a nudo la fragilità di una strategia cloud che, pur promettendo massima protezione, si scontra con la realtà di accessi non adeguatamente protetti.
Il paradosso della sicurezza europea
L’incidente arriva in un momento critico. Proprio mentre l’Europa implementa normative rigorose sulla protezione dei dati (come la NIS2 e il Data Act), le sue stesse istituzioni cadono vittima di tecniche di ingegneria sociale o errori di gestione delle chiavi digitali.
Al momento, ShinyHunters non ha avanzato una richiesta di riscatto tradizionale (ransomware), il che suggerisce una strategia diversa: la pubblicazione progressiva dei dati per massimizzare il danno reputazionale e politico a lungo termine, o la vendita del materiale al miglior offerente nei forum underground.
Mentre le indagini proseguono per mappare l’esatta entità dell’esfiltrazione, l’Unione Europea si trova costretta a correre ai ripari. Questo evento non è solo un monito tecnologico, ma un segnale geopolitico: in un 2026 dove la guerra invisibile nel cyberspazio è la norma, l’accessibilità dei servizi cloud non può più essere barattata con la fragilità dei sistemi di autenticazione.